

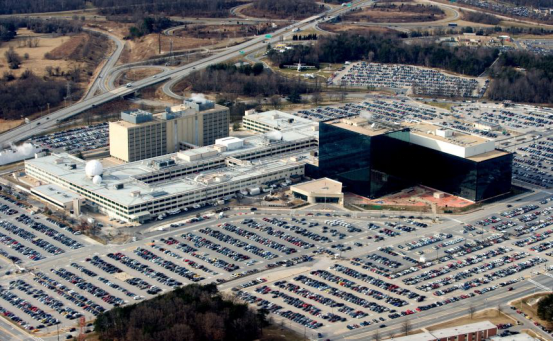
NSANet, la red de comunicaciones interna altamente confidencial de la Agencia de Seguridad Nacional de EE. UU. (NSA), sufrió una falla temporal el 17 de noviembre, lo que afectó a algunos sistemas internos y llevó a la agencia a poner en marcha, temporalmente, un plan de turnos escalonados. Tanto la NSA como la Oficina del Director de Inteligencia Nacional han señalado que, por el momento, no hay pruebas que indiquen que se trate de un ciberataque externo, sino que la avería se debió a un problema con un parche de software durante un mantenimiento rutinario, y que las capacidades de misión crítica siguen funcionando con normalidad. Varios analistas consideran que el impacto a corto plazo de este incidente es controlable, pero, junto con la reciente serie de interrupciones en sistemas clave, pone de manifiesto una vez más la vulnerabilidad de la infraestructura digital estadounidense ante la «deuda tecnológica» y la presión que supone su complejo mantenimiento.
Según informan varios medios de comunicación, NSANet es la red central que utilizan los empleados de la NSA para transmitir información confidencial (incluida inteligencia de máxima confidencialidad). Tras la avería, la sede central de Fort Meade, en Maryland, entró temporalmente en «código amarillo», lo que obligó al personal no esencial a acudir al trabajo en horarios escalonados. En un comunicado oficial, la NSA afirmó que se trataba de «una disminución temporal del rendimiento durante un mantenimiento rutinario programado», que afectó a algunos sistemas internos, pero que «las capacidades de misiones críticas se mantuvieron plenamente operativas» y que el sistema cuenta con un diseño redundante de múltiples niveles. El director de Inteligencia Nacional, Jay Clayton, explicó además que el problema estaba relacionado con el parche de una grave vulnerabilidad de PHP descubierta el mes pasado. Dicha vulnerabilidad afectaba a aproximadamente el 70 % de los sitios web de todo el mundo, y los investigadores utilizaron herramientas de inteligencia artificial para acelerar el proceso de detección y explotación. Tras la aplicación del parche, algunos sistemas no se reiniciaron según lo previsto.
Los analistas coinciden en que las repercusiones sustanciales a corto plazo serán limitadas. Un antiguo alto cargo de la NSA señaló que NSANet se asemeja más a una «red de redes», por lo que la probabilidad de una interrupción total es baja; en el caso de las necesidades de inteligencia de máxima prioridad y de las comunicaciones urgentes con el presidente Trump, que se encuentra de visita en Asia, el sistema cambia automáticamente a canales de reserva, por lo que no se pone en peligro de forma inmediata la toma de decisiones en materia de seguridad nacional. Otro analista de la comunidad de inteligencia añadió que es más probable que la avería afecte a la eficiencia del análisis diario y la colaboración interna, más que a la capacidad de vigilancia o alerta temprana en primera línea. El sistema de intercambio de inteligencia «Five Eyes» tampoco se ha visto afectado.
Sin embargo, varios expertos en ciberseguridad han destacado su importancia como señal de alerta. Un investigador de un centro de estudios de Washington afirmó: «Cuando la propia red interna confidencial de la agencia de inteligencia más importante de Estados Unidos tiene problemas debido a la aplicación de parches, esto debilita la confianza del exterior en la capacidad de defensa cibernética del país». » Un antiguo funcionario de la Agencia de Seguridad Cibernética y de Infraestructuras señaló que los recientes incidentes —como la interrupción del sistema de vuelos de la FAA, la avería a gran escala de los servicios de Microsoft y los problemas en la banca en línea— se suman a esta avería de la NSA; aunque por el momento no hay pruebas que apunten a un ataque coordinado, todos ellos ilustran que «casi todos los aspectos clave de nuestra vida dependen en gran medida de los sistemas digitales, y muchas de las tecnologías subyacentes llevan más de una década en funcionamiento, lo que genera una gran deuda técnica». Algunos analistas consideran que la aceleración de la detección de vulnerabilidades por parte de la IA obliga a las instituciones de todo el mundo a aplicar parches de forma apresurada, y que el propio proceso de aplicación de parches puede convertirse en una nueva fuente de riesgo.
Desde una perspectiva más profunda, la opinión mayoritaria entre los analistas es que esta avería constituye un incidente técnico controlable, cuyo impacto directo sobre la seguridad nacional a corto plazo es limitado; sin embargo, ha hecho sonar la alarma: en una era altamente digitalizada, incluso las instituciones con mayores recursos y los niveles de seguridad más elevados tienen dificultades para evitar por completo las interrupciones provocadas por el mantenimiento, los parches o las complejas relaciones de dependencia. Cómo lograr un equilibrio entre «corregir rápidamente las vulnerabilidades» y «garantizar la estabilidad del sistema» se ha convertido en un reto a largo plazo que los gobiernos y las instituciones clave de todo el mundo deben afrontar. Hasta el momento, las labores de recuperación de la red siguen en curso, y la NSA subraya que su capacidad para defender la seguridad nacional no se ha visto afectada.
